Durante años, el análisis de ciberataques se ha centrado exclusivamente en la dimensión técnica: sistemas comprometidos, vulnerabilidades explotadas y parches aplicados. Sin embargo, esta visión resulta peligrosamente limitada. Los incidentes de seguridad modernos generan un efecto dominó que trasciende ampliamente la infraestructura IT, afectando a proveedores, clientes, socios comerciales y a toda la cadena de valor empresarial. Comprender esta realidad resulta fundamental para las organizaciones españolas que buscan desarrollar estrategias de ciberseguridad verdaderamente efectivas y alineadas con la continuidad del negocio.
Los ciberataques modernos generan consecuencias que se propagan a lo largo de toda la cadena de valor, causando interrupciones operativas, pérdidas financieras indirectas, daños reputacionales y responsabilidades legales compartidas. En España, el 68% de las empresas han experimentado interrupciones en su supply chain debido a incidentes de seguridad en terceros. Este artículo examina las dimensiones no técnicas del impacto cibernético, proporcionando un marco estratégico para evaluar riesgos sistémicos y proteger el ecosistema empresarial completo.
La cadena de valor como vector de propagación cibernética
La interconexión digital ha transformado las cadenas de suministro tradicionales en ecosistemas complejos donde los límites de seguridad se han difuminado. Un ciberataque a un proveedor de nivel 2 o 3 puede paralizar la producción del fabricante principal, mientras que la brecha en un cliente puede exponer información sensible compartida durante procesos comerciales rutinarios.
El caso de SolarWinds en 2020 ilustró dramáticamente esta realidad: un compromiso en una única empresa de software afectó a más de 18.000 organizaciones globales, incluyendo agencias gubernamentales y grandes corporaciones. En España, incidentes como el ransomware que paralizó Grupo Everis en 2019 demuestran cómo las interrupciones se propagan rápidamente afectando a clientes y proyectos en curso.
Las dimensiones clave del impacto en la cadena de valor incluyen:
- Propagación operativa: La interrupción en un eslabón afecta inmediatamente a todos los actores dependientes, generando paradas productivas en cascada.
- Contaminación de datos: La información compartida entre socios comerciales puede verse comprometida, afectando a múltiples organizaciones simultáneamente.
- Erosión de confianza: Los incidentes debilitan las relaciones comerciales establecidas, generando reevaluaciones de socios y proveedores.
- Responsabilidad compartida: Las obligaciones regulatorias como el RGPD establecen responsabilidades solidarias entre empresas que comparten datos personales.
El Centro Criptológico Nacional ha identificado los ataques a la cadena de suministro como uno de los vectores de amenaza más críticos para organizaciones estratégicas españolas, advirtiendo sobre la necesidad de implementar controles de seguridad que trasciendan el perímetro organizacional tradicional.
Consecuencias empresariales más allá del incidente técnico
Mientras que la remediación técnica de un ciberataque puede completarse en semanas, las consecuencias empresariales persisten durante meses o incluso años. Las organizaciones enfrentan un espectro amplio de impactos que afectan fundamentalmente a su posición competitiva y viabilidad operativa.
Impacto financiero indirecto: Más allá de los costes directos de recuperación y posibles rescates, las empresas afectadas experimentan pérdidas de facturación por interrupciones operativas, penalizaciones contractuales por incumplimiento de acuerdos de nivel de servicio, incremento en primas de seguros cibernéticos y costes legales derivados de reclamaciones de terceros afectados. Según datos del Observatorio Español de Delitos Informáticos, el coste medio total de un incidente significativo en España supera los 2,4 millones de euros cuando se incluyen todas las dimensiones financieras.
Daño reputacional y pérdida de ventaja competitiva: La confianza constituye un activo intangible fundamental en las relaciones B2B. Un incidente de seguridad genera dudas inmediatas sobre la capacidad de la organización para proteger información sensible, cumplir compromisos operativos y gestionar riesgos empresariales. Estudios sectoriales indican que el 42% de clientes corporativos reevalúan sus relaciones comerciales tras conocer un incidente de seguridad significativo en su proveedor. La recuperación reputacional requiere inversiones sostenidas en comunicación, transparencia y demostración de mejoras concretas en postura de seguridad.
Consecuencias regulatorias y legales: El marco normativo español y europeo establece obligaciones estrictas de notificación, protección de datos y continuidad de servicios esenciales. Las organizaciones afectadas enfrentan investigaciones de autoridades supervisoras, posibles sanciones administrativas que pueden alcanzar el 4% de la facturación global según RGPD, y responsabilidades civiles derivadas de reclamaciones de terceros perjudicados. Además, sectores regulados como energía, finanzas o sanidad enfrentan escrutinio adicional y posibles restricciones operativas hasta demostrar conformidad recuperada.
| Dimensión de impacto | Manifestación inmediata | Consecuencias a medio plazo | Duración típica |
|---|---|---|---|
| Operativa | Interrupción de sistemas y procesos | Retrasos en entregas, pérdida de clientes | 2-6 semanas |
| Financiera | Costes de recuperación técnica | Pérdida facturación, penalizaciones, seguros | 6-18 meses |
| Reputacional | Cobertura mediática negativa | Pérdida de confianza, ventaja competitiva | 1-3 años |
| Legal/Regulatoria | Notificaciones obligatorias | Investigaciones, sanciones, litigios | 1-4 años |
| Cadena de valor | Interrupción a socios/clientes | Reevaluación de relaciones comerciales | 6 meses-2 años |
Interrupción de la continuidad operativa extendida: Los ataques modernos, especialmente ransomware dirigido, están diseñados para maximizar el tiempo de inactividad atacando simultáneamente sistemas de producción y respaldos. La recuperación completa de capacidades operativas puede extenderse semanas o meses, durante los cuales la organización opera con capacidad reducida, generando efectos multiplicadores en toda su red de relaciones comerciales. Proveedores enfrentan cancelaciones de pedidos, clientes buscan alternativas y socios cuestionan la fiabilidad del ecosistema completo.
Impacto en recursos humanos y cultura organizacional: Los incidentes significativos generan estrés severo en equipos, especialmente en áreas técnicas y directivas responsables de la respuesta. La rotación de personal tras incidentes mayores puede alcanzar el 30% en los 12 meses siguientes, resultando en pérdida de conocimiento crítico precisamente cuando la organización necesita fortalecer capacidades. Además, la cultura de seguridad se ve afectada, oscilando entre exceso de precaución paralizante o peligrosa complacencia tras la recuperación inicial.
Estrategias de gestión de riesgo en ecosistemas interconectados
Ante esta realidad compleja, las organizaciones españolas necesitan evolucionar desde enfoques de ciberseguridad centrados exclusivamente en el perímetro técnico hacia modelos de gestión de riesgo que abarquen todo el ecosistema de valor. Esta transformación requiere capacidades específicas y compromisos organizacionales profundos.
Evaluación continua de terceros: Implementar programas estructurados de evaluación de seguridad de proveedores, socios y otros terceros con acceso a sistemas o datos críticos. Esto incluye cuestionarios de seguridad estandarizados, auditorías técnicas periódicas, monitorización continua de postura de seguridad mediante plataformas especializadas y cláusulas contractuales específicas que establezcan niveles mínimos de protección y obligaciones de notificación de incidentes. La clasificación de terceros según criticidad permite priorizar recursos en aquellos con mayor exposición potencial.
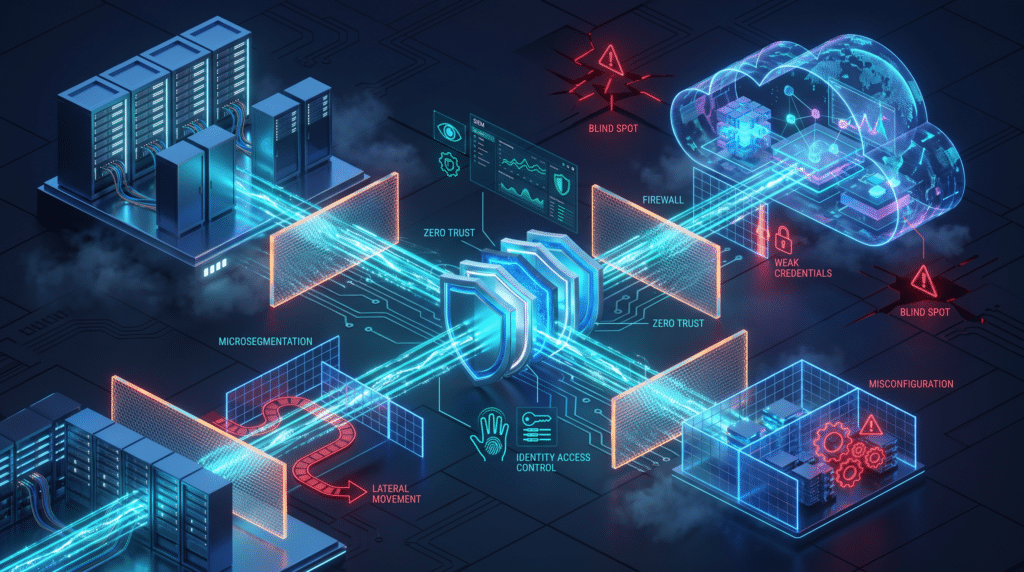
Arquitectura de confianza cero extendida: Aplicar principios Zero Trust no solo internamente sino en todas las interacciones con el ecosistema externo. Esto significa verificación continua de identidades, segmentación estricta de accesos, privilegios mínimos necesarios y monitorización exhaustiva de todas las conexiones con terceros. Tecnologías como microsegmentación de red, autenticación multifactor obligatoria para accesos externos y cifrado de datos en tránsito y reposo resultan fundamentales para contener la propagación de incidentes entre organizaciones interconectadas.
Planificación de continuidad de negocio colaborativa: Los planes de continuidad tradicionales asumen que la organización puede controlar su recuperación de forma aislada. La realidad interconectada requiere planes colaborativos desarrollados conjuntamente con socios críticos, identificando dependencias mutuas, estableciendo protocolos de comunicación durante crisis y definiendo procedimientos de operación degradada que minimicen impacto recíproco. Ejercicios conjuntos de simulación de crisis permiten validar estos planes y fortalecer relaciones antes de enfrentar incidentes reales.
Inteligencia de amenazas compartida: Participar activamente en comunidades sectoriales de intercambio de información sobre amenazas (ISACs) permite obtener alertas tempranas sobre campañas dirigidas a la industria, tácticas emergentes de atacantes y mejores prácticas de defensa validadas por pares. En España, iniciativas como el Centro de Ciberseguridad Industrial o grupos sectoriales específicos facilitan esta colaboración, generando defensa colectiva más efectiva que esfuerzos aislados.
Transparencia estratégica y comunicación proactiva: Desarrollar protocolos de comunicación que equilibren obligaciones legales, protección reputacional y necesidad de transparencia con stakeholders. La comunicación temprana, honesta y orientada a soluciones con clientes y socios afectados por un incidente puede transformar una crisis potencial en demostración de madurez organizacional. Esto incluye notificaciones inmediatas a afectados potenciales, actualizaciones regulares sobre progreso de recuperación y evidencia concreta de medidas correctivas implementadas.
- Inventario completo y actualizado de terceros con acceso a sistemas o datos
- Clasificación de terceros por nivel de riesgo y criticidad operativa
- Cláusulas de ciberseguridad específicas en contratos con proveedores críticos
- Evaluaciones periódicas de postura de seguridad de terceros prioritarios
- Segmentación de red que aísla accesos de terceros de sistemas críticos
- Planes de continuidad que contemplan fallos en proveedores esenciales
- Protocolos de comunicación de crisis con stakeholders externos
- Participación activa en comunidades de intercambio de inteligencia sectorial
Hacia una ciberseguridad ecosistémica y colaborativa
El paradigma emergente de ciberseguridad reconoce que la protección efectiva no puede lograrse de forma aislada. Las organizaciones más maduras están desarrollando modelos de seguridad ecosistémica donde la colaboración, transparencia y responsabilidad compartida constituyen pilares fundamentales.
Este enfoque requiere transformaciones culturales profundas: desde mentalidades de seguridad como ventaja competitiva secreta hacia colaboración abierta que fortalece al sector completo, desde responsabilidad exclusiva del área técnica hacia propiedad distribuida en toda la organización, y desde compliance reactivo hacia gestión proactiva de riesgo como elemento de creación de valor.
Las empresas españolas que comprenden que un ciberataque representa mucho más que un incidente técnico, y que desarrollan capacidades para proteger y gestionar riesgos en toda su cadena de valor, no solo mejoran su resiliencia individual sino que contribuyen a fortalecer el tejido empresarial completo. En un entorno de amenazas crecientes y sofisticadas, esta perspectiva sistémica no constituye una opción sino una necesidad estratégica fundamental.
La inversión en evaluación de terceros, arquitecturas resilientes, planes colaborativos y capacidades de respuesta coordinada genera retornos que trascienden la prevención de pérdidas: crea ventajas competitivas sostenibles, fortalece relaciones comerciales y posiciona a la organización como socio confiable en ecosistemas cada vez más interconectados y exigentes en materia de seguridad.
¿Tu organización está preparada para proteger toda su cadena de valor?
En Atalanta GO ayudamos a empresas españolas a desarrollar estrategias de ciberseguridad que protegen no solo sistemas técnicos sino todo el ecosistema de valor. Evaluamos riesgos de terceros, diseñamos arquitecturas resilientes y fortalecemos capacidades de gestión de crisis colaborativa.