
Ciberdefensa · Detección y respuesta

Ciberdefensa activa: detecta, responde y neutraliza las amenazas antes de que impacten

El servicio de ciberdefensa de Atalanta combina un SOC propio con monitorización 24/7, inteligencia de amenazas, Threat Hunting proactivo y respuesta a incidentes con análisis forense. Lo operan analistas con experiencia real en Red Team, para organizaciones que necesitan detectar y contener un ataque antes de que afecte al negocio.

  • SOC propio con monitorización 24/7
  • Threat Hunting proactivo
  • Respuesta a incidentes y análisis forense

El reto

Tu organización ya está siendo observada. ¿Estás mirando tú también?

Los atacantes actuales se instalan, observan, se mueven lateralmente y esperan el momento óptimo para actuar. El tiempo medio de permanencia de un atacante en una red antes de ser detectado sigue siendo de semanas o meses.

01

Las herramientas generan alertas; la respuesta la da un equipo

Un SIEM sin analistas detrás es ruido. Un EDR sin proceso de triaje es una alarma que nadie atiende. Muchas organizaciones tienen tecnología de detección, pero les falta el equipo y el proceso para convertirla en defensa real.

02

Los ataques avanzados evaden los controles automáticos

Las amenazas persistentes avanzadas (APT), el movimiento lateral con credenciales legítimas y las técnicas de living-off-the-land pasan desapercibidas para los sistemas convencionales. Las detecta el análisis humano experto y el Threat Hunting proactivo.

03

Cuando ocurre un incidente, cada minuto cuenta

Con un plan de respuesta definido y un equipo entrenado, el tiempo de contención se reduce. La diferencia entre un incidente controlado y una brecha con impacto reputacional, regulatorio y operativo se mide en horas de respuesta.

Qué incluye

Qué incluye nuestro servicio de ciberdefensa

Un framework propio de ciberdefensa con mentalidad ofensiva aplicada a la defensa: analistas que entienden cómo piensan los atacantes, porque combinan las operaciones de defensa con experiencia real en Red Team.
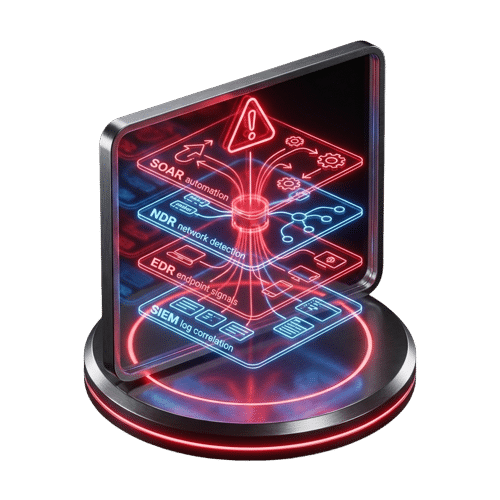
Monitorización y detección continua

Un framework propio de detección y respuesta correlaciona los eventos de seguridad en tiempo real, prioriza las alertas por impacto real y elimina el ruido. Tecnología adaptada a tu entorno: SIEM, EDR, NDR y SOAR integrados con procesos definidos por nuestro equipo.
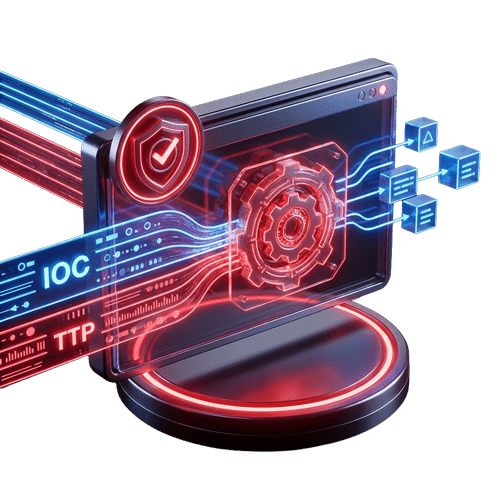
Threat Intelligence aplicada

Integramos fuentes de inteligencia de amenazas específicas de tu sector, geografía y perfil de riesgo. Traducimos los indicadores de compromiso (IOC) y las tácticas, técnicas y procedimientos (TTP) en reglas de detección y acciones preventivas.
Threat Hunting proactivo

Nuestros hunters buscan activamente evidencias de compromiso en tu entorno con hipótesis basadas en inteligencia real. Detectamos movimientos laterales, persistencia encubierta y técnicas de evasión.
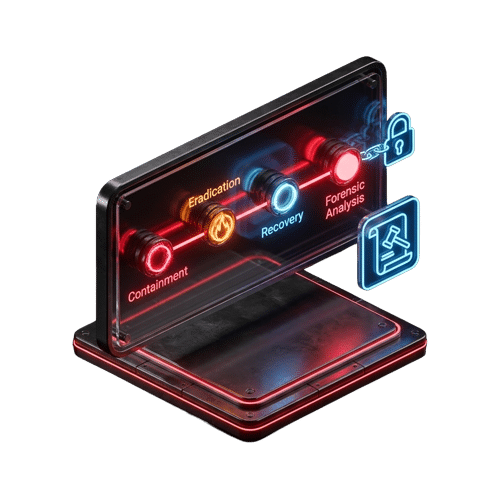
Respuesta a incidentes y análisis forense

Cuando se confirma un incidente activamos el protocolo de respuesta: contención, erradicación, recuperación y análisis forense completo, con las evidencias necesarias para el cumplimiento normativo.

Cómo respondemos

Del primer indicio al incidente cerrado

Seis pasos con un mismo equipo de principio a fin: dos para detectar y cuatro para responder.

1Detectar

Detección

Correlacionamos los eventos de seguridad en tiempo real.

2Detectar

Priorización

Priorizamos cada alerta por su impacto real y descartamos el ruido.

3Responder

Contención

Frenamos el avance del atacante y limitamos el alcance del incidente.

4Responder

Erradicación

Eliminamos el acceso y la persistencia del atacante.

5Responder

Recuperación

Devolvemos los sistemas a la operación normal.

6Responder

Investigación

Documentamos cómo entró el atacante, hasta dónde llegó y las evidencias.

La investigación sigue la cadena de custodia, para que las evidencias sean válidas en procesos legales y ante los organismos reguladores.

Por qué Atalanta

Defendemos como quien ha atacado antes

Nuestro equipo lleva la perspectiva del atacante a cada decisión de defensa: sabemos qué buscan, cómo se mueven y dónde se esconden, porque lo hacemos en los ejercicios de Red Team. La ciberdefensa es una de las ocho líneas de nuestros servicios de ciberseguridad empresarial.
Framework de ciberdefensa propio

Nuestro modelo de detección y respuesta está desarrollado internamente a partir de la experiencia acumulada en Red Team y en operaciones ofensivas reales. Cada regla de detección parte del conocimiento de cómo atacan realmente los adversarios.
Red Team y Blue Team bajo el mismo techo

La integración entre las capacidades ofensivas (Red Team, pentesting) y las defensivas (detección, respuesta, Threat Hunting) genera un ciclo de mejora continua: lo que el Red Team descubre hoy mejora las reglas de detección de mañana.
Respuesta forense con validez legal

Nuestros procesos de análisis forense siguen la cadena de custodia necesaria para que las evidencias sean válidas en procesos legales y ante organismos reguladores, algo decisivo cuando un incidente tiene implicaciones de cumplimiento normativo.

Preguntas frecuentes

Lo que conviene saber sobre ciberdefensa gestionada

¿Qué es un servicio de ciberdefensa gestionada?

Es un servicio en el que un equipo externo de analistas vigila de forma continua los sistemas de una organización, detecta las amenazas y responde a los incidentes. En Atalanta incluye un SOC propio con monitorización 24/7, inteligencia de amenazas, Threat Hunting proactivo y respuesta a incidentes con análisis forense.

¿Qué diferencia hay entre un SOC, un SIEM y un servicio MDR?

El SIEM es la tecnología que recoge y correlaciona los eventos de seguridad. El SOC es el equipo de analistas que vigila, investiga y decide. Un servicio MDR (detección y respuesta gestionadas) une ambas cosas y añade la respuesta: además de avisar de la amenaza, la contiene.

¿Qué es el Threat Hunting?

Es la búsqueda proactiva de atacantes que ya están dentro de la red y que los controles automáticos han dejado pasar. Los analistas parten de hipótesis basadas en inteligencia de amenazas y buscan evidencias de movimientos laterales, persistencia encubierta y técnicas de evasión.

¿Qué hace Atalanta cuando se confirma un incidente?

Activa el protocolo de respuesta: contención, erradicación, recuperación y análisis forense completo. Se documentan el vector de entrada, el alcance del compromiso y las evidencias necesarias para el cumplimiento normativo y las actuaciones legales posteriores.

¿El servicio funciona con las herramientas de seguridad que ya tengo?

El servicio se adapta al entorno de cada organización: integra tecnologías SIEM, EDR, NDR y SOAR con procesos de detección y respuesta definidos por el equipo de Atalanta.

¿Las evidencias de un análisis forense tienen validez legal?

Sí, cuando se respeta la cadena de custodia. Los procesos de análisis forense de Atalanta la siguen para que las evidencias sean válidas en procesos legales y ante los organismos reguladores.

¿Cuánto cuesta un servicio de SOC gestionado?

Depende del alcance: el tamaño de la organización, los entornos y activos que hay que vigilar y el nivel de cobertura. Por eso el primer paso es una evaluación de ciberdefensa, que termina con una propuesta de modelo de cobertura adaptada al tamaño, al sector y al nivel de riesgo.

¿Por dónde se empieza?

Con una sesión de evaluación con el equipo de ciberdefensa: se analiza la capacidad actual de detección y el tiempo de respuesta, se identifican las carencias en monitorización, alertas y procesos, y se propone un modelo de cobertura.

Evaluación de ciberdefensa

¿Cuánto tiempo llevaría detectar un intruso en tu red hoy mismo?

Si te falta una respuesta concreta a esa pregunta, es el momento de tenerla. En una sesión de evaluación, nuestro equipo de ciberdefensa analiza tu capacidad actual de detección y respuesta e identifica las carencias prioritarias para reducir tu tiempo de exposición.

  • 01Evaluación de tu capacidad real de detección y de tu tiempo de respuesta
  • 02Carencias en monitorización, alertas y procesos de respuesta
  • 03Modelo de cobertura adaptado a tu tamaño, sector y nivel de riesgo

Solicita tu evaluación de ciberdefensa

Ciberseguridad
Scroll al inicio