A pesar de décadas de inversión en tecnologías de seguridad y de la evolución constante de las soluciones de Data Loss Prevention (DLP), la pérdida y exfiltración de datos confidenciales continúa siendo una de las principales preocupaciones para las organizaciones en 2026. Las cifras no mienten: según estudios recientes, más del 60% de las empresas europeas han experimentado al menos un incidente significativo de pérdida de datos en los últimos dos años. La paradoja es evidente: mientras las soluciones DLP se vuelven más sofisticadas, los vectores de ataque se multiplican y las arquitecturas empresariales se fragmentan en entornos híbridos y multi-nube que desafían los modelos tradicionales de protección. En este artículo analizamos cómo han evolucionado los enfoques de DLP, por qué el problema persiste y qué estrategias están marcando la diferencia en 2026.
Las soluciones DLP tradicionales fallan porque operan con reglas estáticas en entornos dinámicos. En 2026, los enfoques efectivos combinan análisis contextual impulsado por IA, clasificación automatizada de datos, integración con arquitecturas Zero Trust y monitorización del comportamiento de usuarios. Sin embargo, el 73% de las organizaciones reconocen tener visibilidad limitada sobre dónde residen sus datos sensibles, y el 68% admite que sus políticas DLP generan demasiados falsos positivos. La solución no está en más tecnología, sino en estrategias holísticas que alineen gobernanza de datos, cultura organizacional y tecnologías adaptativas.
La evolución del DLP: de las reglas estáticas a la inteligencia contextual
Las primeras generaciones de soluciones DLP se basaban en detección por coincidencia de patrones: expresiones regulares para identificar números de tarjetas de crédito, huellas digitales de documentos y listas de palabras clave. Este enfoque funcionaba razonablemente bien en perímetros de red claramente definidos y con repositorios centralizados de información. Sin embargo, la transformación digital ha desmantelado estas premisas fundamentales.
En 2026, los datos empresariales críticos residen simultáneamente en aplicaciones SaaS, almacenamiento en la nube, dispositivos móviles, entornos de contenedores y edge computing. Los empleados colaboran mediante plataformas de mensajería instantánea, comparten archivos en servicios personales y acceden a información corporativa desde redes no gestionadas. Esta fragmentación ha revelado las limitaciones críticas del DLP tradicional: falsos positivos que abruman a los equipos de seguridad, incapacidad para comprender el contexto de uso de datos y nula visibilidad en canales cifrados.
Las soluciones DLP de nueva generación incorporan machine learning y análisis contextual para superar estas limitaciones. En lugar de depender exclusivamente de reglas estáticas, estos sistemas aprenden patrones de uso legítimo de datos, identifican anomalías comportamentales y evalúan el riesgo considerando múltiples factores: quién accede a los datos, desde dónde, a qué hora, qué hace con ellos y cuál es su perfil de riesgo histórico. Esta evolución hacia el DLP adaptativo representa un salto cualitativo, pero también introduce nuevos desafíos en términos de complejidad operativa y necesidad de grandes volúmenes de datos para entrenar modelos efectivos.
Por qué el problema de pérdida de datos persiste: factores estructurales
La persistencia del problema de pérdida de datos no es simplemente un fallo tecnológico, sino el resultado de factores estructurales que van más allá de las capacidades de cualquier herramienta individual. El primero y más fundamental es la falta de gobernanza de datos coherente. Las organizaciones no pueden proteger efectivamente lo que no conocen: si no existe un inventario preciso de activos de información, clasificación consistente según sensibilidad y criticidad, y políticas claras sobre quién puede acceder a qué datos bajo qué circunstancias, ninguna solución DLP puede ser verdaderamente efectiva.
El segundo factor es la tensión inherente entre seguridad y productividad. Las políticas DLP restrictivas interfieren con flujos de trabajo legítimos, generando frustración en usuarios que inevitablemente buscarán formas de eludirlas. Esta resistencia organizacional crea el fenómeno del «shadow IT» y el uso de canales no autorizados que quedan fuera del alcance de las soluciones de protección. Estudios recientes muestran que el 42% de los empleados admite haber utilizado métodos no aprobados para compartir información cuando las herramientas corporativas les parecieron demasiado restrictivas o lentas.
El tercer elemento es la sofisticación creciente de amenazas internas y ataques dirigidos. Los adversarios conocen las limitaciones de las soluciones DLP y diseñan técnicas de exfiltración específicamente para eludirlas: fragmentación de datos en pequeños paquetes que no activan umbrales de alerta, esteganografía digital, uso de protocolos cifrados y canales encubiertos, y explotación de cuentas legítimas comprometidas que exhiben patrones de acceso aparentemente normales. La carrera armamentista entre defensores y atacantes se acelera constantemente.
| Enfoque DLP | Ventajas Principales | Limitaciones Críticas | Aplicabilidad 2026 |
|---|---|---|---|
| DLP basado en reglas | Implementación rápida, resultados predecibles | Alto índice de falsos positivos, sin contexto | Complementario, no suficiente |
| DLP contextual con IA | Reduce falsos positivos, detección de anomalías | Requiere datos de entrenamiento, complejidad | Enfoque recomendado |
| CASB integrado | Cobertura multi-nube, visibilidad SaaS | Limitado a tráfico cloud, configuración compleja | Esencial para híbridos |
| Endpoint DLP | Control en dispositivos, offline protection | Gestión de agentes, impacto en rendimiento | Componente necesario |
| DLP integrado Zero Trust | Políticas dinámicas, autenticación continua | Transformación arquitectónica completa | Estrategia a largo plazo |
La tabla anterior ilustra cómo cada enfoque DLP aporta valor específico pero ninguno constituye por sí solo una solución completa. Las organizaciones más exitosas en 2026 adoptan estrategias multicapa que combinan diferentes tecnologías según los contextos específicos de riesgo y las características de sus entornos operativos.
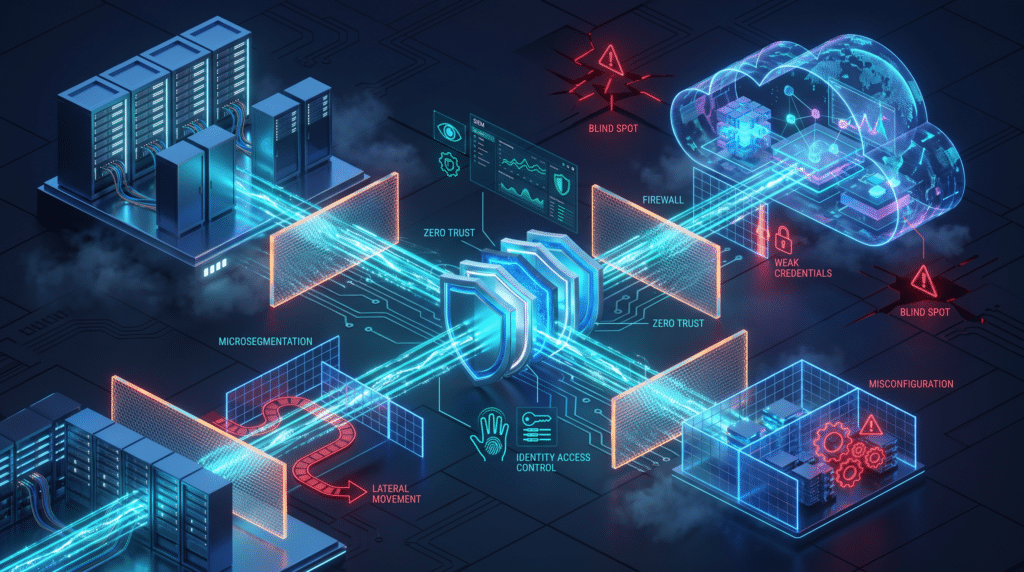
Un elemento diferenciador en las implementaciones exitosas es la integración profunda con arquitecturas de Zero Trust. En lugar de tratar DLP como un componente aislado, las organizaciones avanzadas lo incorporan en flujos de autenticación continua y autorización dinámica basada en riesgo. Cuando un usuario solicita acceso a datos sensibles, el sistema no solo verifica credenciales, sino que evalúa contextualmente: postura de seguridad del dispositivo, ubicación geográfica, comportamiento reciente, sensibilidad de los datos solicitados y criticidad de la operación. Esta evaluación multifactorial permite políticas adaptativas que equilibran seguridad y usabilidad de forma inteligente.
Otro avance significativo es la adopción de clasificación automatizada de datos mediante procesamiento de lenguaje natural y análisis semántico. En lugar de depender de que los usuarios clasifiquen manualmente documentos, los sistemas modernos pueden analizar contenido, identificar información sensible mediante comprensión contextual y aplicar etiquetas de protección automáticamente. Esta capacidad resulta especialmente crítica en entornos con grandes volúmenes de datos no estructurados, donde la clasificación manual sería impracticable. Sin embargo, la precisión de estos sistemas aún requiere supervisión humana y ajustes continuos para minimizar errores de clasificación que podrían tanto exponer datos sensibles como bloquear información inofensiva.
Las soluciones DLP también están evolucionando hacia modelos de «educación en tiempo real» que, ante comportamientos riesgosos, no solo bloquean acciones sino que informan a los usuarios sobre por qué su acción representa un riesgo y qué alternativas seguras existen. Este enfoque pedagógico reduce la resistencia organizacional y contribuye a desarrollar una cultura de seguridad más madura. Las métricas muestran que organizaciones con programas DLP que incluyen componentes educativos experimentan hasta un 45% menos de incidentes relacionados con errores humanos no maliciosos.
La telemetría y análisis avanzado representan otra frontera crítica. Las plataformas DLP modernas no solo previenen pérdidas de datos, sino que generan inteligencia sobre cómo fluye la información dentro de la organización: qué departamentos generan y consumen datos sensibles, qué aplicaciones y canales se utilizan para compartir información, qué patrones de acceso presentan riesgos potenciales. Esta visibilidad permite a las organizaciones optimizar procesos de negocio, identificar sombras de TI, detectar accesos excesivos y refinar continuamente políticas de seguridad basándose en evidencia empírica en lugar de suposiciones.
Sin embargo, todos estos avances tecnológicos confrontan una realidad ineludible: el elemento humano sigue siendo el eslabón más impredecible. Las amenazas internas, ya sean maliciosas o por negligencia, representan el origen del 34% de los incidentes de pérdida de datos en 2026. Empleados descontentos con acceso privilegiado, colaboradores que cometen errores por desconocimiento de políticas, credenciales comprometidas mediante ingeniería social: ninguna tecnología DLP puede eliminar completamente estos riesgos sin una estrategia integral que incluya gestión de identidades, monitorización de comportamiento, programas de concienciación y controles administrativos.
El futuro del DLP pasa necesariamente por la convergencia con otras disciplinas de seguridad: User and Entity Behavior Analytics (UEBA) para detectar anomalías comportamentales, Information Rights Management (IRM) para mantener control sobre datos incluso después de que salgan del perímetro organizacional, y Data Security Posture Management (DSPM) para descubrir y catalogar automáticamente datos sensibles distribuidos en ecosistemas complejos. Esta convergencia tecnológica refleja un cambio fundamental de paradigma: de proteger perímetros a proteger los datos mismos, independientemente de dónde residan o cómo se muevan.
¿Su organización necesita implementar una estrategia DLP efectiva adaptada a 2026?
En Atalanta GO diseñamos estrategias de prevención de pérdida de datos integradas con arquitecturas Zero Trust y adaptadas a entornos híbridos y multi-nube. Evaluamos su postura actual, identificamos brechas críticas y diseñamos soluciones que equilibran seguridad con productividad.