GRC · Gobernanza, riesgo y cumplimiento

GRC y cumplimiento normativo: NIS2, DORA, ENS e ISO 27001, del papel a la operativa

Atalanta ofrece consultoría de GRC (gobernanza, riesgo y cumplimiento) para organizaciones que deben cumplir NIS2, DORA, ENS, ISO 27001, RGPD o PCI DSS. Traducimos cada norma en controles claros, implementables y sostenibles: auditorías, GAP Analysis, gestión de riesgos y planes de continuidad adaptados a tu sector y a tu nivel de madurez.

  • NIS2, ENS, DORA, ISO 27001, RGPD y PCI DSS
  • Auditorías internas y GAP Analysis
  • Continuidad (BCP), recuperación (DRP) y gestión de crisis

El reto

La regulación avanza más rápido que la capacidad de adaptarse

NIS2 amplía las obligaciones de ciberseguridad a sectores que antes estaban fuera de la regulación. DORA impone requisitos de resiliencia operativa al sector financiero. El ENS se actualiza con nuevos controles e ISO 27001:2022 introduce cambios significativos. Muchas organizaciones dudan por dónde empezar, qué les aplica realmente y cómo pasar del papel a la implementación real manteniendo el negocio en marcha.

01

Confusión regulatoria

NIS2, DORA, ENS, ISO, RGPD, PCI… Múltiples marcos normativos que se solapan y que requieren enfoques distintos según tu sector.

02

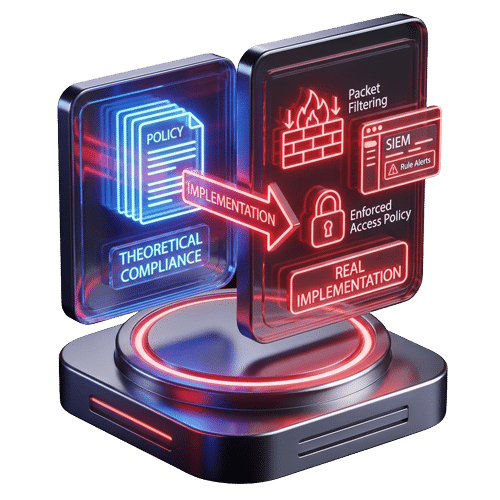
Cumplimiento sobre el papel

Políticas y procedimientos documentados que se alejan de la operativa real. Se supera la auditoría, pero el día a día va por otro lado.

03

Plazos y sanciones

Los plazos de NIS2 y DORA ya están aquí. El coste de incumplir va más allá de la multa: es la pérdida de confianza de clientes y partners.

Qué incluye

Qué incluye nuestro servicio de GRC

Abordamos la gobernanza, el riesgo y el cumplimiento como un sistema integrado. El objetivo es que tu organización cumpla y, además, gestione el riesgo de forma eficiente y sostenible.

Auditorías internas de seguridad

Evaluamos tus controles actuales frente a los requisitos normativos aplicables e identificamos los incumplimientos reales, más allá de los formales.

GAP Analysis (NIST CSF, ISO 27001/27002)

Análisis de la distancia entre tu situación actual y el estándar objetivo. Resultado: un plan de remediación priorizado por impacto y esfuerzo.

Implementación de marcos normativos

ISO 27001 (SGSI), ISO 22301 (SGCN), ENS, NIS2, DORA, RGPD y PCI DSS. Te acompañamos desde el diseño hasta la certificación o el cumplimiento efectivo.

Gestión de riesgos

Identificación, análisis y tratamiento de riesgos con metodologías contrastadas, priorizados según el impacto real en tu negocio.

Planes de continuidad y recuperación

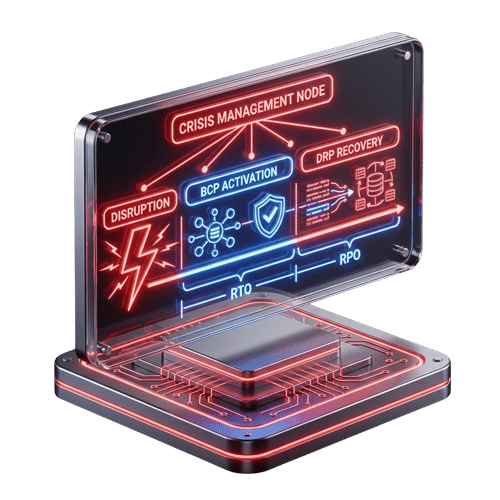
Diseño e implementación de BCP (continuidad de negocio) y DRP (recuperación ante desastres), gestión de crisis y ejercicios de simulación.

Modelo GRC integrado

Un modelo de gobernanza que conecta riesgo, cumplimiento y operaciones, pensado para funcionar en el día a día y también en las auditorías.

Marcos normativos

Qué normativa de ciberseguridad aplica a tu organización

Depende de tu sector, de los datos que tratas y de para quién trabajas. Elige tu caso y te marcamos las que te afectan.

¿Cuál es tu caso?

NIS2

Obligatoria por ley

Directiva (UE) 2022/2555

Te aplica si

Eres una entidad esencial o importante de un sector crítico: energía, transporte, banca, sanidad, agua, infraestructura digital, administración pública o industria.

Qué te exige

  • Gestionar los riesgos de ciberseguridad con medidas concretas
  • Notificar los incidentes significativos
  • Que la dirección responda del cumplimiento
Te aplica

DORA

Obligatoria por ley

Reglamento (UE) 2022/2554 · en aplicación desde el 17 de enero de 2025

Te aplica si

Eres una entidad financiera (banca, seguros, inversión, pagos) o su proveedor tecnológico crítico.

Qué te exige

  • Gestionar el riesgo tecnológico
  • Notificar los incidentes graves
  • Probar la resiliencia operativa digital
  • Controlar a los proveedores tecnológicos
Te aplica

ENS

Obligatoria por ley

Esquema Nacional de Seguridad · Real Decreto 311/2022

Te aplica si

Eres una administración pública española o le prestas servicios o soluciones tecnológicas.

Qué te exige

  • Aplicar medidas según la categoría del sistema: básica, media o alta
  • Contar con una política de seguridad
  • Acreditar la conformidad
Te aplica

ISO 27001

Voluntaria y certificable

Norma internacional · versión 2022

Te aplica si

Quieres demostrar a clientes, socios y licitaciones que gestionas bien la seguridad de la información.

Qué te exige

  • Implantar un sistema de gestión de seguridad (SGSI)
  • Analizar y tratar los riesgos
  • Superar la auditoría de una entidad acreditada
Te aplica

RGPD

Obligatoria por ley

Reglamento (UE) 2016/679 · GDPR en inglés

Te aplica si

Tratas datos personales de personas que están en la Unión Europea.

Qué te exige

  • Aplicar medidas técnicas y organizativas adecuadas al riesgo
  • Notificar las brechas de seguridad en 72 horas
  • Llevar un registro de los tratamientos
Te aplica

PCI DSS

Exigida por contrato

Estándar de la industria de tarjetas de pago

Te aplica si

Almacenas, procesas o transmites datos de tarjetas de pago.

Qué te exige

  • Proteger los datos del titular de la tarjeta
  • Controlar los accesos y las redes
  • Validar el cumplimiento de forma periódica
Te aplica

Es una orientación general: el alcance exacto depende de tu actividad y tamaño. Consulta la guía de normativas de ciberseguridad, haz la autoevaluación de NIS2 o pide un diagnóstico de cumplimiento.

Por qué Atalanta

Un equipo de ciberseguridad que entiende la norma

Traducimos cada requisito a controles técnicos implementables y te acompañamos hasta que el cumplimiento sea operativo y sostenible. GRC es una de las ocho líneas de nuestros servicios de ciberseguridad empresarial.

Del papel a la implementación real

Además de la documentación, implementamos los controles técnicos y organizativos necesarios para que el cumplimiento sea efectivo.

Equipo legal-técnico

Profesionales que combinan conocimiento normativo (NIS2, DORA, ENS, ISO, RGPD) con experiencia técnica en ciberseguridad: entendemos lo que exige la norma y cómo aplicarlo en tu infraestructura.

Visión integrada con el resto de servicios

Somos también especialistas en Red Team, Ciberdefensa y Soluciones, así que los controles que diseñamos están conectados con la realidad operativa de la seguridad.

Experiencia en certificaciones y auditorías

Hemos acompañado a organizaciones en procesos de certificación ISO 27001, implementación del ENS y adaptación a NIS2 y DORA en sectores regulados.

Preguntas frecuentes

Lo que conviene saber sobre GRC y cumplimiento

¿Qué es GRC en ciberseguridad?

GRC son las siglas de gobernanza, riesgo y cumplimiento. Es la disciplina que define quién decide sobre la seguridad de la información, qué riesgos asume la organización y cómo demuestra que cumple las normas que le aplican. Bien planteado, funciona como un único sistema que conecta dirección, operaciones y auditoría.

¿Qué normativas de ciberseguridad aplican a mi organización?

Depende del sector y de la actividad. NIS2 afecta a entidades esenciales e importantes de sectores críticos; DORA, al sector financiero y a sus proveedores tecnológicos; el ENS, al sector público español y a quienes le prestan servicios; el RGPD, a quien trata datos personales; y PCI DSS, a quien gestiona datos de tarjetas. ISO 27001 es voluntaria.

¿A quién obliga la directiva NIS2?

NIS2 obliga a las entidades esenciales e importantes de sectores como energía, transporte, banca, sanidad, agua, infraestructura digital, administración pública e industria. Exige medidas de gestión de riesgos, notificación de incidentes significativos y atribuye responsabilidad directa a los órganos de dirección.

¿Qué exige DORA a las entidades financieras?

DORA es el reglamento europeo de resiliencia operativa digital, aplicable desde el 17 de enero de 2025. Exige a las entidades financieras gestionar el riesgo tecnológico, notificar los incidentes graves, realizar pruebas de resiliencia y controlar el riesgo de sus proveedores tecnológicos.

¿Qué es un GAP Analysis?

Es el análisis de la distancia entre la situación actual de la organización y un estándar objetivo, como ISO 27001 o NIST CSF. El resultado es la lista de requisitos pendientes y un plan de remediación priorizado por impacto y esfuerzo.

¿Qué diferencia hay entre un BCP y un DRP?

El BCP (plan de continuidad de negocio) define cómo sigue funcionando la organización durante una interrupción grave. El DRP (plan de recuperación ante desastres) se centra en restaurar los sistemas y los datos después del incidente. El primero abarca procesos y personas; el segundo, tecnología.

¿Cuánto cuesta un proyecto de cumplimiento normativo?

Depende del alcance: las normativas que aplican, el tamaño de la organización y su nivel de madurez de partida. Por eso el primer paso es un diagnóstico de cumplimiento, que identifica qué marcos te afectan, dónde están las principales carencias y qué plan de acción es realista.

¿Por dónde empieza un proyecto de GRC con Atalanta?

Empieza con un diagnóstico de cumplimiento: identificamos qué normativas aplican a tu organización y a tu sector, medimos el nivel de cumplimiento actual frente a los requisitos y entregamos un plan de acción priorizado con plazos y recursos.

Diagnóstico de cumplimiento

¿Necesitas cumplir con NIS2, DORA, ENS o ISO 27001?

Cuéntanos tu situación y te ayudamos a identificar qué marcos normativos te aplican, dónde están tus principales carencias y cómo abordar el cumplimiento de forma realista y priorizada. Sin compromiso.

  • 01Identifica qué normativas aplican a tu organización y sector
  • 02Conoce tu nivel de cumplimiento actual frente a los requisitos
  • 03Obtén un plan de acción priorizado con plazos y recursos

Solicitar diagnóstico de cumplimiento

Ciberseguridad
Scroll al inicio