Red Team · Seguridad ofensiva

Red Team y hacking profesional: los Black Vipers ponen a prueba tu organización

El servicio de Red Team de Atalanta simula el ataque de un adversario real contra tu organización: OSINT, ingeniería social, explotación, 0-days y movimientos laterales con herramientas propias. Lo ejecutan los Black Vipers, nuestro equipo de hacking profesional, con miembros en el Top 10 de Hack The Box, y va más allá del pentesting estándar.

  1. Alcance y activos críticosOK
  2. Gathering y OSINTOK
  3. Identificación de vulnerabilidadesOK
  4. Explotación controladaOK
  5. Movimientos lateralesOK
  6. Informe y remediaciónINFORME

$

  • OSCP
  • CEH
  • CPSA
  • CISM
  • Top 10 Hack The Box
  • Official Learning Partner de OffSec en España

Más allá del pentesting tradicional

Tu último pentest te dijo que estabas bien. ¿Confías en ese resultado?

Los escaneos automatizados y las auditorías de checklist detectan lo obvio. Pero los grupos APT no atacan lo obvio: explotan la lógica de negocio, la cadena humana y las configuraciones que ningún escáner ve.

Si tu informe de seguridad tiene más de 50 páginas y nadie lo ha leído... el problema no es el informe.
Validación realista

Validación realista

Probamos cómo respondería tu organización frente a técnicas de ataque realistas sobre servicios y activos críticos.

Detección de exposición real

Detección de exposición real

Identificamos vulnerabilidades explotables, vectores de entrada, errores de diseño y posibilidades de escalado.
Resultado accionable

Resultado accionable

Entregamos hallazgos priorizados para dirección, seguridad y equipos técnicos, con foco en remediación y reducción de riesgo.

Cómo trabajamos

Qué incluye nuestro servicio de Red Team

Un ejercicio estructurado de principio a fin para identificar exposición real, validar el impacto de un ataque y convertir los hallazgos en medidas concretas de remediación.
01Preparación

Definición de alcance y activos críticos

Identificamos contigo qué sistemas, datos y procesos son realmente críticos para tu negocio. No todo merece el mismo nivel de ataque.
02Reconocimiento

Gathering y OSINT

Investigación con fuentes abiertas, Deep Web, credenciales filtradas e inteligencia de amenazas específica de tu sector.
03Análisis

Identificación de vulnerabilidades

Análisis manual y automatizado. Buscamos lógica de negocio rota, configuraciones erróneas y vectores de ingeniería social: lo que un escáner no ve.
04Ataque

Explotación controlada

Ejecutamos la intrusión real con herramientas propias y técnicas de pensamiento lateral. Siempre con control y trazabilidad completa.
05Impacto

Movimientos laterales y validación de impacto

Escalada de privilegios, persistencia y exfiltración controlada. Demostramos hasta dónde llegaría un atacante real dentro de tu red.
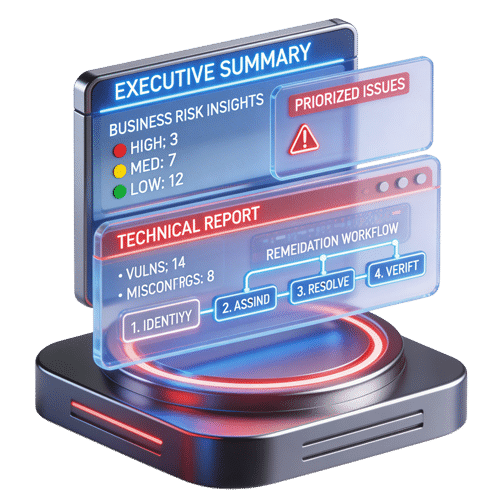
06Entrega

Informe ejecutivo y técnico con remediación

Doble entregable: resumen ejecutivo para dirección (riesgo e impacto de negocio) e informe técnico detallado con remediación priorizada para tu equipo.

Experiencia ofensiva

Por qué Atalanta para un ejercicio de Red Team

Somos especialistas en hacking empresarial y Red Team, con un enfoque distinto al de los servicios convencionales. Además del pentesting apoyado en metodologías internacionales como OWASP, incorporamos pensamiento lateral, movimientos laterales, inteligencia y capacidades ofensivas adaptadas al contexto de cada cliente.
  • OSCP
  • CEH
  • CPSA
  • CISM
  • OWASP

Equipo con certificaciones OSCP, CEH, CPSA y CISM, con miembros en el Top 10 de Hack The Box a nivel internacional
Framework propio de evaluación y herramientas de explotación desarrolladas internamente por los Black Vipers
Ejercicios de Red Team ejecutados en sectores regulados: banca, industria e infraestructuras críticas
Official Learning Partner de OffSec en España, la organización detrás de la certificación OSCP

Red Team vs. pentesting

¿Cuál es la diferencia entre un Red Team y un pentest?

Ambos forman parte de la seguridad ofensiva, pero responden a necesidades diferentes. Un pentest busca vulnerabilidades dentro de un alcance definido. Un ejercicio de Red Team simula el comportamiento de un adversario y combina distintas técnicas para comprobar hasta dónde podría llegar dentro de la organización.

Evaluación técnica

Pentesting

Una evaluación orientada a identificar y validar vulnerabilidades en sistemas, aplicaciones o activos previamente definidos.

  • Se realiza sobre un alcance técnico previamente acordado.
  • Busca vulnerabilidades, errores de configuración y posibles vectores de explotación.
  • Permite comprobar si las vulnerabilidades identificadas pueden explotarse de forma controlada.
  • El resultado se traduce en hallazgos técnicos y medidas de remediación.
Simulación de adversario

Red Team

Un ejercicio más amplio que reproduce técnicas y comportamientos de un atacante real para alcanzar objetivos previamente definidos.

  • Combina OSINT, explotación, ingeniería social y otras técnicas de seguridad ofensiva según el alcance acordado.
  • Analiza cómo pueden encadenarse distintos fallos para avanzar dentro de la organización.
  • Puede incluir escalada de privilegios, movimientos laterales y persistencia controlada.
  • Permite validar el impacto real que tendría un adversario sobre activos y procesos críticos.
Comparativa rápidaPentestingRed Team
AlcanceSistemas, aplicaciones o activos previamente definidos.Objetivos previamente definidos sobre la organización.
EnfoqueIdentificar y validar vulnerabilidades.Reproducir técnicas y comportamientos de un atacante real.
TécnicasExplotación controlada de vulnerabilidades.OSINT, explotación, ingeniería social, escalada, movimientos laterales y persistencia.
ResultadoHallazgos técnicos y medidas de remediación.Validación del impacto real sobre activos y procesos críticos.

¿No tienes claro qué tipo de evaluación necesitas?

Podemos revisar el contexto, los activos críticos y el objetivo de la evaluación para definir el alcance más adecuado.

Solicitar diagnóstico técnico

Preguntas frecuentes

Todo lo que necesitas saber sobre Red Team

Resolvemos las principales dudas sobre cómo funciona un ejercicio de Red Team, qué analiza y qué obtiene la organización al finalizar. Es una de las ocho líneas de nuestros servicios de ciberseguridad empresarial.

¿Tienes alguna duda sobre el alcance?

Cuéntanos qué necesitas proteger y revisamos contigo el enfoque más adecuado.

Solicitar diagnóstico técnico
¿Qué es un servicio de Red Team?

Un ejercicio de Red Team simula las técnicas y el comportamiento de un adversario real para comprobar hasta dónde podría llegar dentro de una organización. El objetivo es identificar vectores de entrada, validar el impacto de un ataque y detectar debilidades que pueden pasar desapercibidas en evaluaciones convencionales.

¿En qué se diferencia un Red Team de un pentest?

Un pentest se centra en identificar y explotar vulnerabilidades dentro de un alcance técnico definido. Un ejercicio de Red Team reproduce un escenario de ataque más amplio y puede combinar OSINT, explotación, ingeniería social, escalada de privilegios y movimientos laterales para alcanzar objetivos previamente acordados.

¿Qué incluye el servicio de Red Team de Atalanta?

El servicio incluye la definición del alcance y los activos críticos, Gathering y OSINT, identificación de vulnerabilidades, explotación controlada, movimientos laterales, validación del impacto y elaboración de informes técnicos y ejecutivos con medidas de remediación priorizadas.

¿Qué recibe la organización al finalizar el ejercicio?

Atalanta entrega un resumen ejecutivo orientado a dirección, con los principales riesgos e impacto para el negocio, y un informe técnico detallado con los hallazgos identificados y las medidas de remediación priorizadas para los equipos de seguridad y tecnología.

¿Cuánto cuesta un ejercicio de Red Team?

Depende del alcance: los objetivos que se quieren validar, el tamaño y la complejidad de la organización y las técnicas incluidas, como ingeniería social o intrusión en entornos cloud e industriales. Por eso el primer paso es un diagnóstico técnico, en el que se revisan el contexto y los activos críticos para dimensionar el ejercicio.

¿Los ataques realizados durante un Red Team son reales?

Se utilizan técnicas reales de seguridad ofensiva dentro de un alcance previamente definido. La explotación se realiza de forma controlada y con trazabilidad, con el objetivo de demostrar el impacto que podría alcanzar un atacante sin comprometer la continuidad de la organización.

¿Por qué realizar un ejercicio de Red Team?

Porque permite evaluar la exposición de la organización frente a técnicas de ataque avanzadas y comprobar cómo pueden combinarse distintas vulnerabilidades, errores de configuración y vectores de entrada para afectar a activos y procesos críticos.

Diagnóstico técnico

Descubre hasta dónde podría llegar un atacante real.

Cuéntanos qué necesitas proteger, cuáles son tus principales preocupaciones y qué quieres poner a prueba. Nuestro equipo revisará el contexto para definir el enfoque y el alcance del ejercicio.

  • 01
    Contexto y activos críticosIdentificamos qué sistemas, datos y procesos necesitas evaluar.
  • 02
    Objetivo del ejercicioDefinimos qué quieres validar y qué escenario tiene sentido analizar.
  • 03
    Enfoque adaptado a tu organizaciónEl alcance se plantea según el contexto y los riesgos específicos.

Solicitar diagnóstico técnico

Ciberseguridad
Scroll al inicio