En el panorama digital actual, los CEOs y directivos empresariales se enfrentan a un desafío crítico: proteger sus organizaciones de amenazas cibernéticas cada vez más sofisticadas. Aunque términos como «ciberseguridad» y «ciberresiliencia» se utilizan frecuentemente de manera intercambiable, representan enfoques fundamentalmente diferentes para gestionar el riesgo digital. Comprender esta distinción no es simplemente una cuestión técnica, sino una decisión estratégica que puede determinar la supervivencia y el éxito a largo plazo de su empresa en un entorno donde las brechas de seguridad son prácticamente inevitables.
La ciberseguridad se centra en prevenir ataques cibernéticos mediante controles defensivos, mientras que la ciberresiliencia asume que las brechas ocurrirán y se enfoca en la capacidad de detectar, responder, recuperarse y adaptarse. Una estrategia empresarial robusta requiere ambos enfoques: ciberseguridad para minimizar las amenazas y ciberresiliencia para garantizar la continuidad operativa cuando la prevención falla. Los CEOs que integran ambas dimensiones reducen tanto la probabilidad de incidentes como su impacto en el negocio.
Ciberseguridad: El Escudo Tradicional de Defensa
La ciberseguridad constituye el conjunto de tecnologías, procesos y prácticas diseñadas para proteger redes, dispositivos, programas y datos de ataques, daños o accesos no autorizados. Su filosofía fundamental es preventiva: establecer barreras lo suficientemente sólidas para mantener a los atacantes fuera del perímetro organizacional.
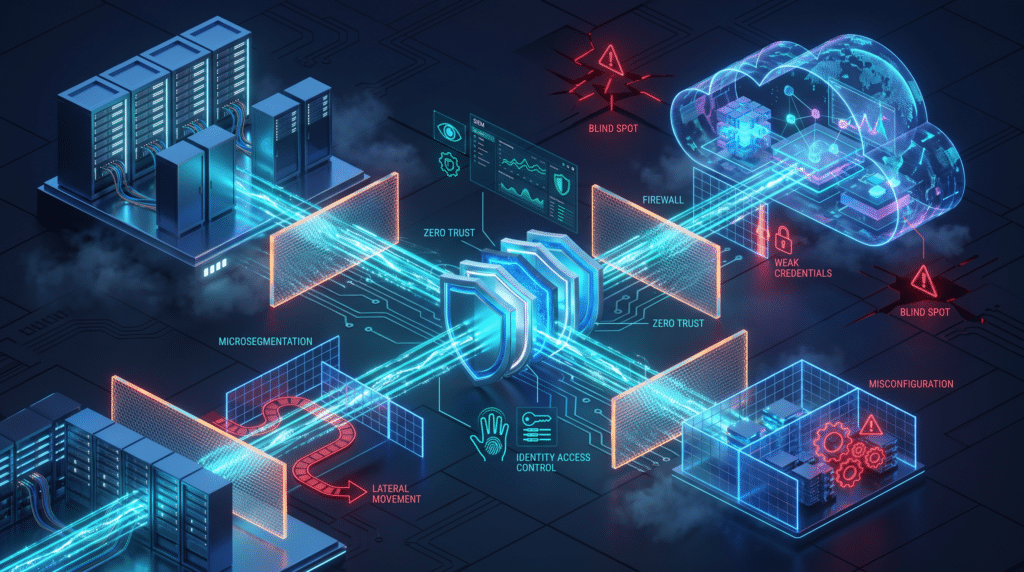
Las medidas tradicionales de ciberseguridad incluyen firewalls de última generación, sistemas de detección y prevención de intrusiones, software antimalware, gestión de identidades y accesos, cifrado de datos, políticas de contraseñas robustas, y formación continua del personal en buenas prácticas de seguridad. Estas herramientas han sido el pilar de la protección digital durante décadas y siguen siendo absolutamente esenciales.
Sin embargo, el enfoque exclusivamente preventivo presenta una limitación crítica: asume que la prevención perfecta es posible. La realidad de las amenazas avanzadas persistentes (APT), los ataques de día cero y la sofisticación creciente del cibercrimen demuestra que ningún sistema es invulnerable. Según estudios recientes, el 93% de las redes corporativas pueden ser penetradas por actores de amenazas determinados. Esta realidad obliga a los líderes empresariales a repensar su estrategia más allá de la simple prevención.
La ciberseguridad sigue siendo fundamental, pero debe ser complementada con una capacidad organizacional más amplia que reconozca la inevitabilidad de algunos incidentes y prepare a la empresa para mantener su operación incluso cuando las defensas sean superadas.
Ciberresiliencia: La Capacidad de Sobrevivir y Adaptarse
La ciberresiliencia representa un cambio de paradigma en la gestión del riesgo digital. Mientras la ciberseguridad pregunta «¿cómo evitamos que esto suceda?», la ciberresiliencia pregunta «¿qué hacemos cuando suceda?» y «¿cómo seguimos operando?». Este enfoque holístico integra la ciberseguridad tradicional con la continuidad del negocio, la gestión de crisis, la recuperación ante desastres y la capacidad adaptativa organizacional.
Una organización ciberresiliente posee cinco capacidades fundamentales que van más allá de la mera prevención. Primero, identifica sus activos críticos, vulnerabilidades y amenazas de manera continua. Segundo, protege estos activos mediante controles de seguridad apropiados (la ciberseguridad tradicional). Tercero, detecta rápidamente las anomalías y eventos de seguridad a través de monitorización continua. Cuarto, responde eficazmente cuando ocurren incidentes, conteniendo el daño y mitigando el impacto. Quinto, y quizás más importante, se recupera rápidamente a las operaciones normales y aprende de cada incidente para fortalecer sus defensas futuras.
Esta capacidad de recuperación y aprendizaje es lo que distingue fundamentalmente la ciberresiliencia de la ciberseguridad. Una empresa ciberresiliente no solo invierte en tecnologías defensivas, sino que desarrolla planes de respuesta ante incidentes, realiza simulacros regulares de crisis, mantiene backups seguros y verificados, establece protocolos de comunicación de crisis, y cultiva una cultura organizacional que ve los incidentes de seguridad como oportunidades de mejora continua.
Desde la perspectiva del CEO, la ciberresiliencia se traduce en la confianza de que un ataque exitoso no significará el fin del negocio. Significa poder asegurar a clientes, inversores y reguladores que la organización puede mantener servicios críticos incluso bajo ataque, recuperar datos comprometidos sin pagar rescates, y restaurar la confianza pública después de una brecha.
| Aspecto | Ciberseguridad | Ciberresiliencia |
|---|---|---|
| Enfoque principal | Prevención de amenazas | Continuidad y recuperación |
| Filosofía | «Si» nos atacan | «Cuando» nos ataquen |
| Alcance | Tecnologías y controles técnicos | Organización completa incluyendo cultura |
| Métricas clave | Incidentes prevenidos, vulnerabilidades corregidas | Tiempo de recuperación, impacto al negocio |
| Responsabilidad | Departamento IT/Seguridad | Toda la organización liderada desde C-Level |
| Objetivo | Proteger activos digitales | Garantizar continuidad operacional |
Esta tabla comparativa ilustra claramente que la ciberresiliencia no reemplaza la ciberseguridad, sino que la complementa y amplía. Una estrategia empresarial madura requiere ambas dimensiones trabajando en conjunto: defensas sólidas para reducir la frecuencia de incidentes exitosos, y capacidades resilientes para minimizar el impacto cuando las defensas sean superadas.
Implicaciones Estratégicas para los CEOs
Para los líderes empresariales, comprender la distinción entre ciberseguridad y ciberresiliencia tiene implicaciones directas en la asignación de recursos, la gobernanza organizacional y la gestión de riesgos. La ciberseguridad es fundamentalmente un problema técnico que puede delegarse en expertos especializados, mientras que la ciberresiliencia es un imperativo de negocio que requiere liderazgo ejecutivo y compromiso de toda la organización.
Los CEOs deben considerar que el coste promedio de una brecha de datos en España supera los 3 millones de euros, pero el verdadero impacto incluye también daño reputacional, pérdida de clientes, multas regulatorias bajo GDPR, interrupciones operativas y costes de oportunidad. Una empresa con alta ciberseguridad pero baja ciberresiliencia puede evitar muchos ataques, pero cuando uno tenga éxito, el impacto será devastador. Por el contrario, una organización ciberresiliente puede sufrir un incidente pero recuperarse rápidamente, limitando el daño financiero y reputacional.
La construcción de ciberresiliencia requiere inversiones que van más allá del presupuesto de IT. Implica desarrollar planes de continuidad del negocio específicos para escenarios cibernéticos, entrenar equipos multidisciplinarios en respuesta a crisis, establecer canales de comunicación de emergencia, contratar seguros cibernéticos apropiados, y crear una cultura organizacional donde cada empleado comprenda su papel en la respuesta ante incidentes.
Además, los marcos regulatorios europeos como NIS2 y DORA están evolucionando desde un enfoque puramente preventivo hacia requisitos explícitos de resiliencia. Las organizaciones ya no solo deben demostrar que tienen defensas adecuadas, sino que pueden mantener servicios esenciales y recuperarse dentro de plazos específicos después de incidentes cibernéticos. Esta tendencia regulatoria convierte la ciberresiliencia de una ventaja competitiva en una obligación de cumplimiento.
Los líderes empresariales que adoptan un enfoque integrado de ciberseguridad y ciberresiliencia obtienen beneficios tangibles: menor probabilidad de incidentes graves, recuperación más rápida cuando ocurren, mayor confianza de clientes e inversores, cumplimiento regulatorio robusto, y ventaja competitiva en mercados donde la confianza digital es diferenciadora. En última instancia, la ciberresiliencia transforma el riesgo cibernético de una amenaza existencial en un riesgo gestionable que puede ser absorbido sin comprometer la viabilidad del negocio.
¿Está su organización preparada para resistir y recuperarse de un ciberataque?
En Atalanta GO evaluamos tanto su postura de ciberseguridad como su capacidad de ciberresiliencia para identificar brechas críticas y diseñar estrategias integrales que protejan la continuidad de su negocio.