Durante años, la autenticación multifactor (MFA) se ha presentado como la solución definitiva para proteger las cuentas corporativas contra accesos no autorizados. Sin embargo, una técnica cada vez más utilizada por los ciberdelincuentes está demostrando que ni siquiera el MFA tradicional es infalible. Los ataques de fatiga MFA o «MFA bombing» explotan el eslabón más débil de cualquier sistema de seguridad: el factor humano. Esta estrategia ha comprometido organizaciones de todos los tamaños, desde startups hasta gigantes tecnológicos como Uber y Microsoft, poniendo en evidencia las limitaciones de los mecanismos de autenticación que muchas empresas españolas consideran suficientes para cumplir con normativas como el Esquema Nacional de Seguridad o NIS2.
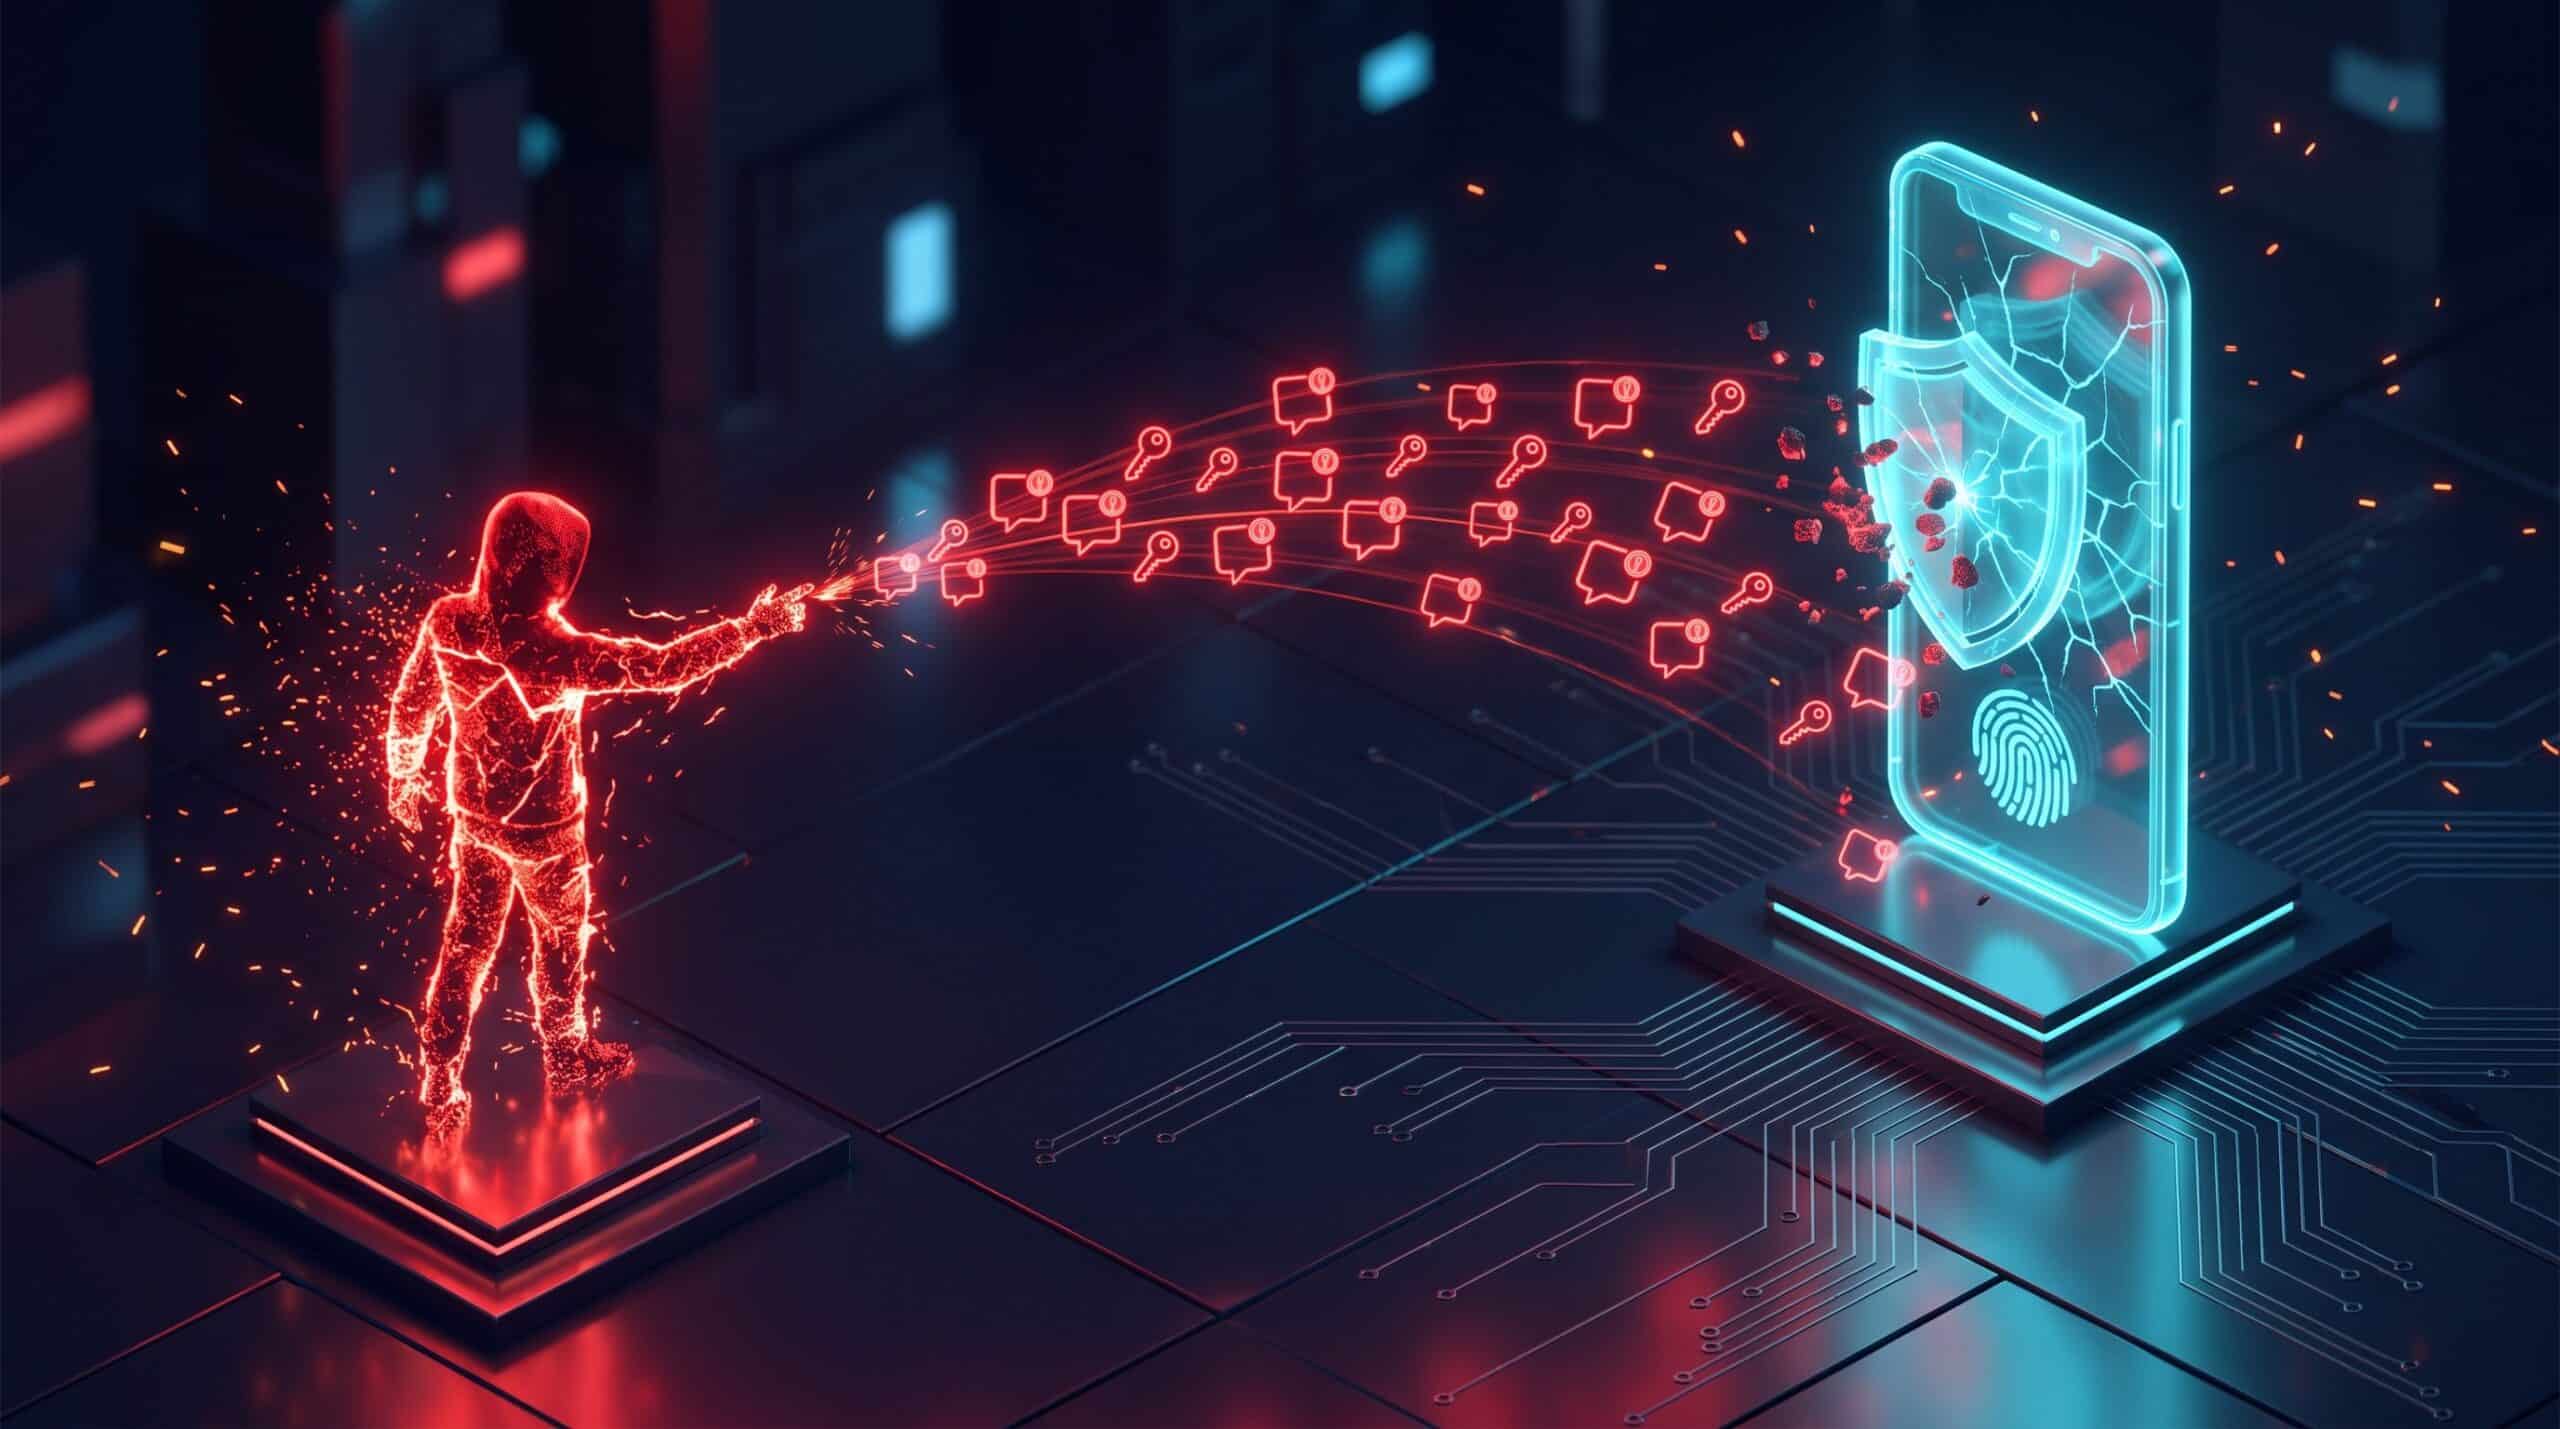
Los ataques de fatiga MFA consisten en bombardear a los usuarios con decenas o cientos de solicitudes de autenticación legítimas hasta que, por error, cansancio o confusión, aprueban el acceso. Esta técnica está siendo utilizada por grupos de ransomware sofisticados y ha demostrado ser efectiva incluso contra organizaciones con controles de seguridad avanzados. Las empresas necesitan evolucionar hacia soluciones MFA resistentes al phishing, implementar controles de contexto y educar a sus equipos sobre ingeniería social moderna para mitigar este riesgo creciente.
¿Qué son los ataques de fatiga MFA y cómo funcionan?
Los ataques de fatiga MFA, también conocidos como «MFA bombing», «MFA spamming» o «push bombing», representan una evolución sofisticada de la ingeniería social aplicada a los sistemas de autenticación modernos. A diferencia de los ataques de phishing tradicionales que intentan robar credenciales, esta técnica asume que el atacante ya ha obtenido las credenciales de inicio de sesión del usuario objetivo (típicamente a través de filtraciones de datos, keyloggers o phishing previo).
El mecanismo es engañosamente simple pero devastadoramente efectivo. Una vez que el atacante dispone del nombre de usuario y contraseña legítimos, inicia repetidamente intentos de inicio de sesión en el sistema objetivo. Cada intento genera una notificación push en el dispositivo móvil del usuario legítimo, solicitando que apruebe o rechace el acceso. El atacante puede generar decenas o incluso cientos de estas notificaciones en un corto período de tiempo, a menudo durante la noche o en momentos de alta carga de trabajo.
El objetivo no es técnico sino psicológico: el usuario víctima, abrumado por el constante bombardeo de notificaciones, puede aprobar el acceso por diversos motivos. Algunos lo hacen simplemente para detener el flujo de alertas que interrumpen su trabajo o descanso. Otros, confundidos o sin la formación adecuada, pueden pensar que es un error del sistema que requiere confirmación. En casos más sofisticados, el ataque se combina con vishing (phishing por voz), donde el atacante contacta telefónicamente con la víctima haciéndose pasar por el departamento de TI, solicitando que apruebe «una actualización de seguridad urgente».
Esta técnica ha sido documentada en ataques de alto perfil. En 2022, el grupo de ransomware Lapsus$ utilizó ataques de fatiga MFA para comprometer a Microsoft, Cisco, Uber y otras empresas tecnológicas. En el caso de Uber, los atacantes bombardearon a un empleado con notificaciones MFA y posteriormente contactaron con él vía WhatsApp haciéndose pasar por soporte técnico de la empresa, logrando que aprobara el acceso. El resultado fue una brecha significativa que comprometió sistemas internos críticos.
Vulnerabilidades del MFA tradicional y medidas de protección efectivas
El problema fundamental no radica en el concepto de autenticación multifactor, sino en cómo muchas organizaciones lo implementan. Los sistemas MFA basados en notificaciones push simples, que solo requieren que el usuario toque «Aprobar» o «Rechazar», son particularmente vulnerables a los ataques de fatiga. Estos sistemas carecen de contexto: no proporcionan al usuario información sobre la ubicación del intento de acceso, el dispositivo utilizado o si coincide con patrones de comportamiento habitual.
Además, muchas implementaciones no limitan la frecuencia de intentos de autenticación, permitiendo que un atacante genere un número ilimitado de solicitudes en poco tiempo. Esta carencia de controles de velocidad (rate limiting) convierte la usabilidad del sistema en su propia vulnerabilidad. Otros sistemas MFA basados en SMS también son susceptibles, aunque el vector de ataque es ligeramente diferente, ya que requiere técnicas adicionales como SIM swapping o interceptación de mensajes.
| Tipo de MFA | Vulnerabilidad a fatiga MFA | Nivel de protección |
|---|---|---|
| Push notifications simples | Alta – Fácil de explotar | Bajo |
| SMS / códigos por mensaje | Media – Requiere técnicas adicionales | Medio-Bajo |
| Autenticación con número de coincidencia | Baja – Dificulta el ataque | Medio-Alto |
| FIDO2 / WebAuthn (llaves hardware) | Muy baja – Resistente al phishing | Alto |
| Biometría con contexto | Baja – Requiere presencia física | Alto |
Para mitigar eficazmente el riesgo de ataques de fatiga MFA, las organizaciones españolas deben implementar una estrategia de defensa en profundidad que combine tecnología, procesos y formación. En primer lugar, es fundamental evolucionar hacia métodos MFA resistentes al phishing, particularmente aquellos basados en el estándar FIDO2/WebAuthn. Estos sistemas utilizan criptografía de clave pública y verifican el dominio del servicio, impidiendo que las credenciales sean utilizadas en sitios fraudulentos o mediante ataques de intermediario.
Implementar autenticación con número de coincidencia representa un paso intermedio efectivo. En lugar de simplemente tocar «Aprobar», el usuario debe introducir un número específico que se muestra en la pantalla de inicio de sesión. Esto requiere que el atacante tenga acceso visual a la sesión legítima, elevando significativamente la complejidad del ataque. Microsoft implementó esta funcionalidad en su Microsoft Authenticator como respuesta directa a los ataques de fatiga MFA observados en 2022.
Los controles técnicos adicionales son igualmente críticos. Las organizaciones deben implementar limitación de velocidad en los intentos de autenticación, bloqueando automáticamente cuentas o notificando al equipo de seguridad cuando se detectan patrones anómalos de solicitudes MFA. Los sistemas SIEM y SOAR modernos pueden correlacionar estos eventos con otras señales de compromiso, permitiendo respuestas automatizadas. La implementación de acceso condicional basado en contexto (ubicación geográfica, dispositivo conocido, horario habitual, red corporativa) añade capas adicionales de verificación cuando se detectan anomalías.
La formación de usuarios constituye el tercer pilar esencial. Los empleados deben comprender que nunca deben aprobar solicitudes MFA que no hayan iniciado ellos mismos, especialmente si reciben múltiples notificaciones seguidas. Deben conocer los canales oficiales para reportar actividad sospechosa y entender que el departamento de TI legítimo nunca solicitará por teléfono o mensaje que aprueben accesos como parte de «procedimientos de seguridad». Ejercicios de simulación de ataques de fatiga MFA permiten evaluar la resiliencia organizacional y reforzar comportamientos seguros.
Para organizaciones sujetas al Esquema Nacional de Seguridad, NIS2 o regulaciones sectoriales, es fundamental documentar que los controles MFA implementados consideran amenazas modernas como los ataques de fatiga. Las auditorías de cumplimiento cada vez más evalúan no solo la presencia de MFA, sino la robustez de su implementación frente a vectores de ataque conocidos. La transición hacia MFA resistente al phishing ya no es una mejora opcional, sino una necesidad estratégica para cualquier organización que gestione información sensible o infraestructura crítica.
Finalmente, las organizaciones deben mantener visibilidad continua sobre sus sistemas de autenticación. Monitorizar métricas como el número de solicitudes MFA rechazadas por usuario, la frecuencia de intentos fallidos y los patrones temporales de autenticación permite detectar ataques en curso. Integrar estos datos con plataformas de threat intelligence proporciona contexto sobre campañas activas dirigidas al sector o geografía específicos, permitiendo medidas proactivas antes de que se materialice una brecha.
¿Tu organización está protegida contra ataques de fatiga MFA?
En Atalanta evaluamos la resiliencia de tus mecanismos de autenticación frente a técnicas modernas de ingeniería social y te ayudamos a implementar controles efectivos adaptados a tu entorno regulatorio.