La dark web representa uno de los ecosistemas más peligrosos para las organizaciones modernas. Cada día, miles de registros corporativos comprometen la seguridad empresarial al circular en foros clandestinos y mercados ilegales. Para las empresas españolas, comprender si sus datos ya están expuestos no es solo una medida preventiva, sino una necesidad estratégica que puede determinar la supervivencia operativa y reputacional de la organización. Este artículo profundiza en las técnicas profesionales para detectar exposiciones y establecer defensas efectivas contra esta amenaza invisible pero devastadora.
La exposición de datos corporativos en la dark web afecta al 60% de las empresas españolas sin que lo sepan. Los ciberdelincuentes comercializan credenciales, información financiera y secretos industriales en mercados clandestinos, generando pérdidas millonarias. La monitorización proactiva mediante herramientas especializadas, inteligencia de amenazas y auditorías continuas constituye la defensa más efectiva. Detectar exposiciones tempranas reduce hasta un 80% el impacto de brechas de seguridad y permite respuestas coordinadas antes de que el daño sea irreversible.
Anatomía de la exposición en la dark web: cómo llegan los datos corporativos
Los datos corporativos no aparecen mágicamente en la dark web. Su presencia responde a cadenas sofisticadas de compromiso que inician con vectores de ataque específicos. El phishing dirigido, las vulnerabilidades sin parchear en aplicaciones empresariales, los empleados descontentos y los proveedores comprometidos representan las puertas de entrada más comunes. Una vez extraídos, estos datos atraviesan un proceso de validación, empaquetado y comercialización en plataformas especializadas donde compradores anónimos pujan por información valiosa.
Los mercados de la dark web operan con sofisticación empresarial. Utilizan sistemas de reputación, garantías de calidad, servicios de escrow y soporte técnico para compradores. Los datos se categorizan según su valor: credenciales de acceso administrativo, información de clientes, propiedad intelectual, datos financieros y comunicaciones internas. Cada categoría tiene su precio de mercado, determinado por la actualidad de la información, el tamaño de la organización afectada y el potencial de monetización inmediata.
La cadena de valor del cibercrimen funciona con múltiples actores especializados. Los initial access brokers venden el acceso inicial a redes corporativas, los data brokers comercializan bases de datos filtradas, los desarrolladores de malware proporcionan herramientas de extracción y los operadores de ransomware utilizan toda esta infraestructura para ejecutar ataques devastadores. Comprender esta anatomía permite a las organizaciones anticipar exposiciones y fortalecer sus eslabones más débiles antes del compromiso.
Técnicas profesionales de monitorización y detección temprana
La detección de exposiciones en la dark web requiere capacidades técnicas especializadas y acceso a fuentes de inteligencia cerradas. Las plataformas de monitorización profesional rastrean continuamente foros clandestinos, marketplaces, canales de Telegram, servidores IRC y sitios .onion donde se comercializan datos. Estas herramientas utilizan crawlers especializados, análisis semántico y correlación de indicadores para identificar menciones específicas de dominios corporativos, direcciones de correo empresariales y marcas registradas.
Las búsquedas manuales complementan las herramientas automáticas. Los analistas especializados utilizan motores de búsqueda específicos de la dark web, acceden a comunidades cerradas mediante técnicas de infiltración ética y establecen alertas sobre términos críticos. La verificación de credenciales expuestas mediante servicios como Have I Been Pwned, DeHashed o LeakCheck proporciona visibilidad inmediata sobre compromisos históricos. Para organizaciones sin capacidades internas, los servicios de Dark Web Monitoring gestionados ofrecen cobertura continua con equipos especializados.
La implementación efectiva requiere definir activos críticos a monitorizar: dominios corporativos, cuentas de ejecutivos clave, direcciones IP de infraestructura crítica, nombres de proyectos confidenciales y marcas registradas. Establecer flujos de trabajo para respuesta ante detecciones garantiza que las alertas generen acciones correctivas inmediatas: rotación de credenciales, bloqueo de accesos comprometidos, notificaciones legales y comunicación con stakeholders afectados. El tiempo entre detección y respuesta determina la magnitud del daño final.
| Tipo de Exposición | Indicadores Clave | Nivel de Riesgo | Tiempo de Respuesta |
|---|---|---|---|
| Credenciales administrativas | Usuarios con privilegios elevados | Crítico | Inmediato (<1h) |
| Bases de datos clientes | Registros PII, datos financieros | Crítico | Urgente (<4h) |
| Propiedad intelectual | Código fuente, diseños, estrategias | Alto | 24 horas |
| Comunicaciones internas | Correos, documentos confidenciales | Medio-Alto | 48 horas |
| Credenciales empleados | Accesos estándar sin privilegios | Medio | 72 horas |
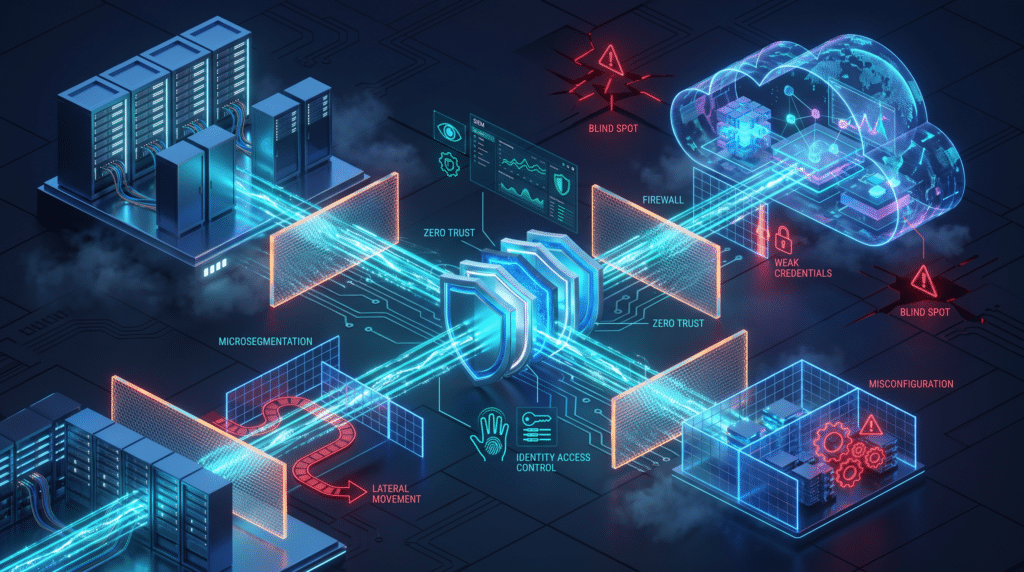
La integración de inteligencia de amenazas (Threat Intelligence) enriquece la monitorización con contexto estratégico. Conocer las tácticas, técnicas y procedimientos de grupos APT que operan en tu sector, identificar campañas activas dirigidas contra organizaciones similares y correlacionar indicadores de compromiso con exposiciones detectadas transforma datos dispersos en inteligencia accionable. Las plataformas SIEM modernas integran feeds de dark web para correlacionar eventos internos con amenazas externas, generando alertas contextualizadas que priorizan respuestas según el riesgo real.
La monitorización efectiva no finaliza con la detección. Requiere validación de la autenticidad de los datos expuestos, evaluación del alcance del compromiso, análisis forense para determinar vectores de ataque y documentación exhaustiva para procesos legales o regulatorios. Muchas exposiciones resultan ser falsos positivos o datos históricos ya mitigados, pero cada alerta genuina representa una oportunidad crítica para contener daños antes de que escalen a incidentes mayores con repercusiones públicas y financieras devastadoras.
Las organizaciones maduras implementan programas continuos de monitorización que evolucionan con el panorama de amenazas. Establecen métricas como tiempo medio de detección de exposiciones, tasa de falsos positivos, cobertura de activos monitorizados y efectividad de respuestas. La mejora continua basada en lecciones aprendidas de incidentes previos, ejercicios de simulación de crisis y benchmarking con estándares sectoriales garantiza que las capacidades de detección permanezcan efectivas ante tácticas adversarias en constante evolución.
La colaboración con comunidades de seguridad amplifica las capacidades de detección. Participar en ISACs sectoriales, compartir indicadores de compromiso mediante plataformas como MISP y establecer canales de comunicación con fuerzas de seguridad proporciona visibilidad sobre amenazas emergentes antes de que impacten directamente. Las organizaciones que operan en ecosistemas colaborativos detectan exposiciones hasta cuatro veces más rápido que aquellas que funcionan aisladamente, reduciendo significativamente el tiempo de permanencia de adversarios en sus redes.
¿Necesitas saber si tu empresa está expuesta en la dark web?
En Atalanta GO realizamos análisis profesionales de exposición en dark web y te ayudamos a implementar monitorización continua para proteger tus activos críticos.