
DevSecOps · Desarrollo seguro
DevSecOps: seguridad integrada en todo el ciclo de vida del software
El servicio de DevSecOps de Atalanta integra la ciberseguridad en el desarrollo desde el primer día: diseño, código, dependencias, contenedores y pipelines CI/CD. Detectamos las vulnerabilidades antes de que lleguen a producción, con controles automáticos al ritmo de los equipos de desarrollo y la perspectiva de nuestro Red Team en cada decisión.
- Seguridad desde el diseño hasta producción
- Controles automáticos en pipelines CI/CD
- Informe priorizado con plan de remediación
El reto
Construir software seguro va más allá de pasar auditorías
Muchas organizaciones aplican los controles de seguridad al final del ciclo: una revisión antes de producción, una auditoría anual, un pentest puntual. Cuanto más tarde se detecta una vulnerabilidad, más caro y más lento es corregirla.
Vulnerabilidades que llegan a producción
Los errores de diseño, las dependencias con vulnerabilidades conocidas y las configuraciones inseguras en contenedores se escapan a una revisión manual o a un escaneo periódico. Sin controles en el pipeline, llegan a producción y se acumulan como deuda técnica de seguridad.
Pipelines CI/CD, un vector poco auditado
El pipeline de despliegue es uno de los vectores más críticos y menos revisados: credenciales en variables de entorno, imágenes sin hardening, dependencias sin verificar. Un pipeline comprometido da acceso a todo el entorno de producción a la vez.
Desarrollo y seguridad, cada uno por su lado
Seguridad entrega informes difíciles de aplicar y desarrollo prioriza la velocidad, así que los controles se viven como fricción. Hace falta integrar ambos mundos para que la seguridad sea parte del proceso y deje de ser un departamento aparte.
Qué incluye
Seis fases para integrar la seguridad al ritmo del desarrollo
Un programa por fases, adaptado a tu stack y a la forma de trabajar de cada equipo.
Definición de alcance y arquitectura
Analizamos el stack, las arquitecturas de referencia, los flujos de datos críticos y los entornos de despliegue, y definimos los puntos de integración prioritarios.
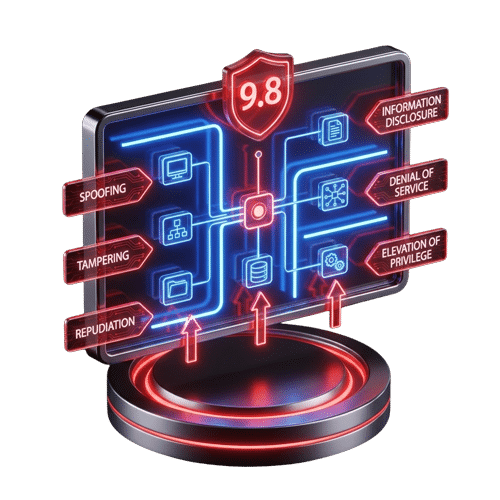
Modelado de amenazas
Identificamos los vectores de ataque de cada aplicación antes de escribir una línea de código: es el control con mejor relación entre coste e impacto de todo el ciclo.
Análisis de código y testing de seguridad
Integramos análisis estático (SAST), de dependencias (SCA) y dinámico (DAST) y nos centramos en las vulnerabilidades explotables, más allá de las alertas sin contexto.
Contenedores y microservicios
Auditamos imágenes, configuraciones de Kubernetes y Docker, políticas de red y gestión de secretos, y aplicamos hardening adaptado a arquitecturas cloud-native.
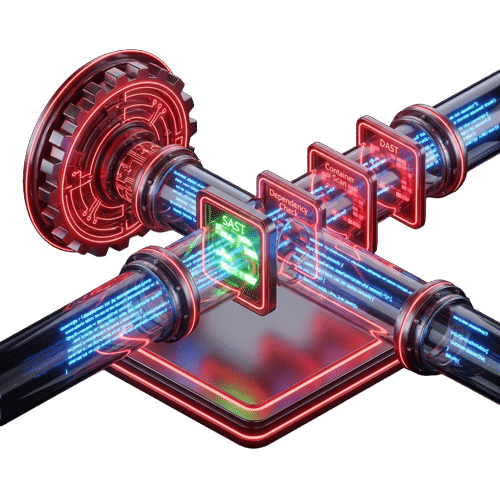
Integración de seguridad en CI/CD
Automatizamos el escaneo de dependencias, la verificación de imágenes, el análisis de infraestructura como código (IaC) y gates que bloquean solo los despliegues con riesgo crítico.
Formación, acompañamiento y remediación
Hallazgos priorizados con contexto ejecutivo y técnico, plan de remediación y formación para que el equipo interiorice las prácticas de desarrollo seguro.
Cómo se integra
Un control de seguridad en cada etapa del pipeline
Del diseño al despliegue, cada etapa tiene su comprobación automática. Cuanto antes se detecta un fallo, menos cuesta corregirlo.
Modelado de amenazas
Detectamos los vectores de ataque antes de escribir código.
SAST
Análisis estático del código propio en cada cambio.
SCA
Librerías de terceros con vulnerabilidades conocidas.
DAST
Ataques controlados sobre la aplicación en ejecución.
Imágenes y secretos
Verificación de imágenes, hardening y gestión de secretos.
IaC y gates
Infraestructura como código revisada y bloqueo de riesgos críticos.
Los gates de seguridad detienen únicamente los despliegues con riesgo crítico; el resto del flujo de trabajo sigue su curso.
Por qué Atalanta
Especialistas en DevSecOps con mentalidad ofensiva
Un programa DevSecOps funciona cuando lo implanta quien conoce el desarrollo y también cómo se ataca. Aportamos conocimiento técnico, experiencia en arquitecturas modernas y la perspectiva del atacante en cada decisión de diseño. DevSecOps es una de las ocho líneas de nuestros servicios de ciberseguridad empresarial.
Desarrollo seguro y hacking en el mismo equipo
Combinamos perfiles de desarrollo seguro, arquitectura de software y hacking profesional. Hablamos el idioma de los desarrolladores y el de seguridad, y eso elimina la fricción más habitual en cualquier programa DevSecOps.
Framework propio y herramientas líderes
Nuestro framework integra las mejores herramientas del mercado (SAST, DAST, SCA, análisis de IaC) con procesos adaptados al stack y al ritmo de cada equipo, para que la entrega mantenga su velocidad.
Experiencia en arquitecturas y entornos críticos
Banca, seguros, salud e infraestructuras digitales. Trasladamos los requisitos de los sectores más regulados a decisiones concretas de arquitectura, configuración y proceso, también en entornos cloud.
Certificaciones y enfoque de negocio
Presentamos cada hallazgo en términos de impacto real para el negocio. Dirección, CISO y equipos de desarrollo reciben la información que necesitan, en el formato que pueden usar.

Preguntas frecuentes
Lo que conviene saber sobre DevSecOps
¿Qué es DevSecOps?
DevSecOps es la práctica de integrar la seguridad en todo el ciclo de desarrollo del software, desde el diseño hasta producción, en lugar de revisarla solo al final. Combina controles automáticos en los pipelines CI/CD, análisis de código y dependencias y colaboración diaria entre desarrollo, operaciones y seguridad.
¿Qué diferencia hay entre SAST, DAST y SCA?
SAST analiza el código fuente sin ejecutarlo para encontrar fallos de programación. DAST ataca la aplicación en ejecución, como lo haría un atacante externo. SCA revisa las librerías y dependencias de terceros en busca de vulnerabilidades conocidas. Se complementan: cada uno ve lo que los otros dos no ven.
¿Qué es el modelado de amenazas?
Es el análisis, en la fase de diseño, de cómo podría atacarse una aplicación: qué datos maneja, por dónde entra un atacante y qué controles hacen falta. Permite corregir los problemas antes de escribir código, que es cuando resulta más barato.
¿DevSecOps ralentiza a los equipos de desarrollo?
Bien implantado, no. Los controles se automatizan dentro del pipeline, se adaptan al stack y al ritmo de cada equipo, y los gates de seguridad solo detienen los despliegues con riesgo crítico. El resto del flujo continúa con normalidad.
¿Qué es un gate de seguridad en CI/CD?
Es un punto de control automático dentro del pipeline que evalúa el resultado de los análisis de seguridad y decide si un cambio puede seguir hacia producción. Se configura para bloquear solo lo que supone un riesgo crítico.
¿Cómo se protege un pipeline CI/CD?
Revisando la gestión de credenciales y secretos, verificando las imágenes de contenedor y las dependencias, analizando la infraestructura como código y limitando quién puede modificar el pipeline. Un pipeline comprometido da acceso a todo el entorno de producción.
¿Trabajáis con Kubernetes y contenedores?
Sí. Auditamos imágenes de contenedor, configuraciones de Kubernetes y Docker, políticas de red y gestión de secretos, y aplicamos hardening adaptado a arquitecturas cloud-native.
¿Por dónde se empieza?
Con un diagnóstico de madurez DevSecOps: se valora el nivel de seguridad real del ciclo de desarrollo, se identifican las aplicaciones, arquitecturas y pipelines críticos y se define una hoja de ruta priorizada para implantar DevSecOps de forma controlada.
Diagnóstico DevSecOps
¿Sabes qué vulnerabilidades están llegando hoy a tu entorno de producción?
Una sesión de diagnóstico con nuestro equipo evalúa el nivel de madurez DevSecOps de tu organización, identifica las carencias prioritarias y define los primeros pasos para integrar la seguridad al ritmo de la entrega.
- 01Valora el nivel de seguridad real de tu ciclo de desarrollo
- 02Identifica qué aplicaciones, arquitecturas y pipelines son críticos
- 03Obtén una hoja de ruta priorizada para implantar DevSecOps
